System-BOM-Erstellung für Maschinen- und Anlagentechnik
Erstellen Sie eine System-Stückliste für Ihre Maschinen und Anlagen – in unter 20 Minuten. Mit SANCTUARY Insight erfassen Sie detaillierte Informationen wie Modell, Produktnummer, Firmware-Version und vieles mehr – für Industrie-PCs und SPS, aber auch für dahinterliegende Geräte, die beispielsweise über IO-Link oder EtherCat verbunden sind. Ob einmalig bei der Endabnahme, oder kontinuierlich beim Kunden.
Maschinen ändern sich bei jeder Auslieferung
Maschinen und Anlagen bestehen zunehmend aus einem heterogenen Verbund verbundener Geräte: speicherprogrammierbare Steuerungen (SPS), numerische Steuerungen, Mensch-Maschine-Schnittstellen (HMI), Industrie-PCs, Edge-Gateways, Sensoren und Aktoren. Jede Teilanlage arbeitet mit Software und Firmware, die von verschiedenen Herstellern geliefert, in unterschiedlichen Intervallen aktualisiert und spät in der Lieferkette integriert werden. Diese Heterogenität erzeugt blinde Flecken, die das Schwachstellenmanagement und die Lifecycle-Steuerung beeinträchtigen. Wird eine Maschine individuell angepasst oder rekonfiguriert, weicht die Bestandsaufnahme schnell von der Konstruktionsdokumentation ab. Betreiber und Hersteller benötigen daher einen zuverlässigen Mechanismus, um Hardware- und Softwarekomponenten, einschließlich exakter Firmware-Versionen und Konfigurationskontext, ohne Vorkenntnisse der Topologie aufzuzählen.
Der EU Cyber Resilience Act rückt näher
Wussten Sie, dass Sie bis September 2026 bereits in der Lage sein müssen, Schwachstellen Ihrer Maschinen und Anlagen zu melden? Jetzt ist der richtige Zeitpunkt, um Ihre System-BOM vorzubereiten und die nötigen internen Prozesse einzurichten!
CRA tritt in Kraft
Der Cyber Resilience Act wurde im Amtsblatt der Europäischen Union veröffentlicht und ist offiziell in Kraft getreten.
Auswirkung: Für alle Hardware- und Softwarehersteller beginnt die 36-monatige Frist für die vollständige Umsetzung.
Meldepflichten
Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle bei der ENISA melden.
Auswirkung: Diese Pflichten unterliegen strengen Fristen, einschließlich einer 24-Stunden-Frühwarnungspflicht. Eine automatisierte, Echtzeit-BOM ist für eine sofortige Triage unerlässlich. Ohne Automatisierung können diese Fristen in der Praxis kaum eingehalten werden.
Der ideale Zeitpunkt um automatisierte Asset-Inventory-Lösungen wie SANCTUARY Insight auszurollen. Insight verwendet passive Netzwerkbeobachtung und aktive Gerätekommunikation, um exakte Firmware- und Topologiedaten zu erfassen und die BOM-Erstellung vor anstehenden Fristen zu automatisieren.
Vollständige Durchsetzung
Alle zentralen CRA-Produkterfordernisse und Pflichten finden Anwendung.
Auswirkung: Produkte, die in Verkehr gebracht werden, erfordern Konformitätsprüfungen und CE-Kennzeichnung. Manuelle Dokumentation reicht nicht aus. Um fortwährend aktuelle Schwachstellenmeldungen geben zu können ist Automatisierung der Geräte- und Schwachstellenlage unabdinglich.
System-BOM und Schwachstellenmanagement mit SANCTUARY Insight
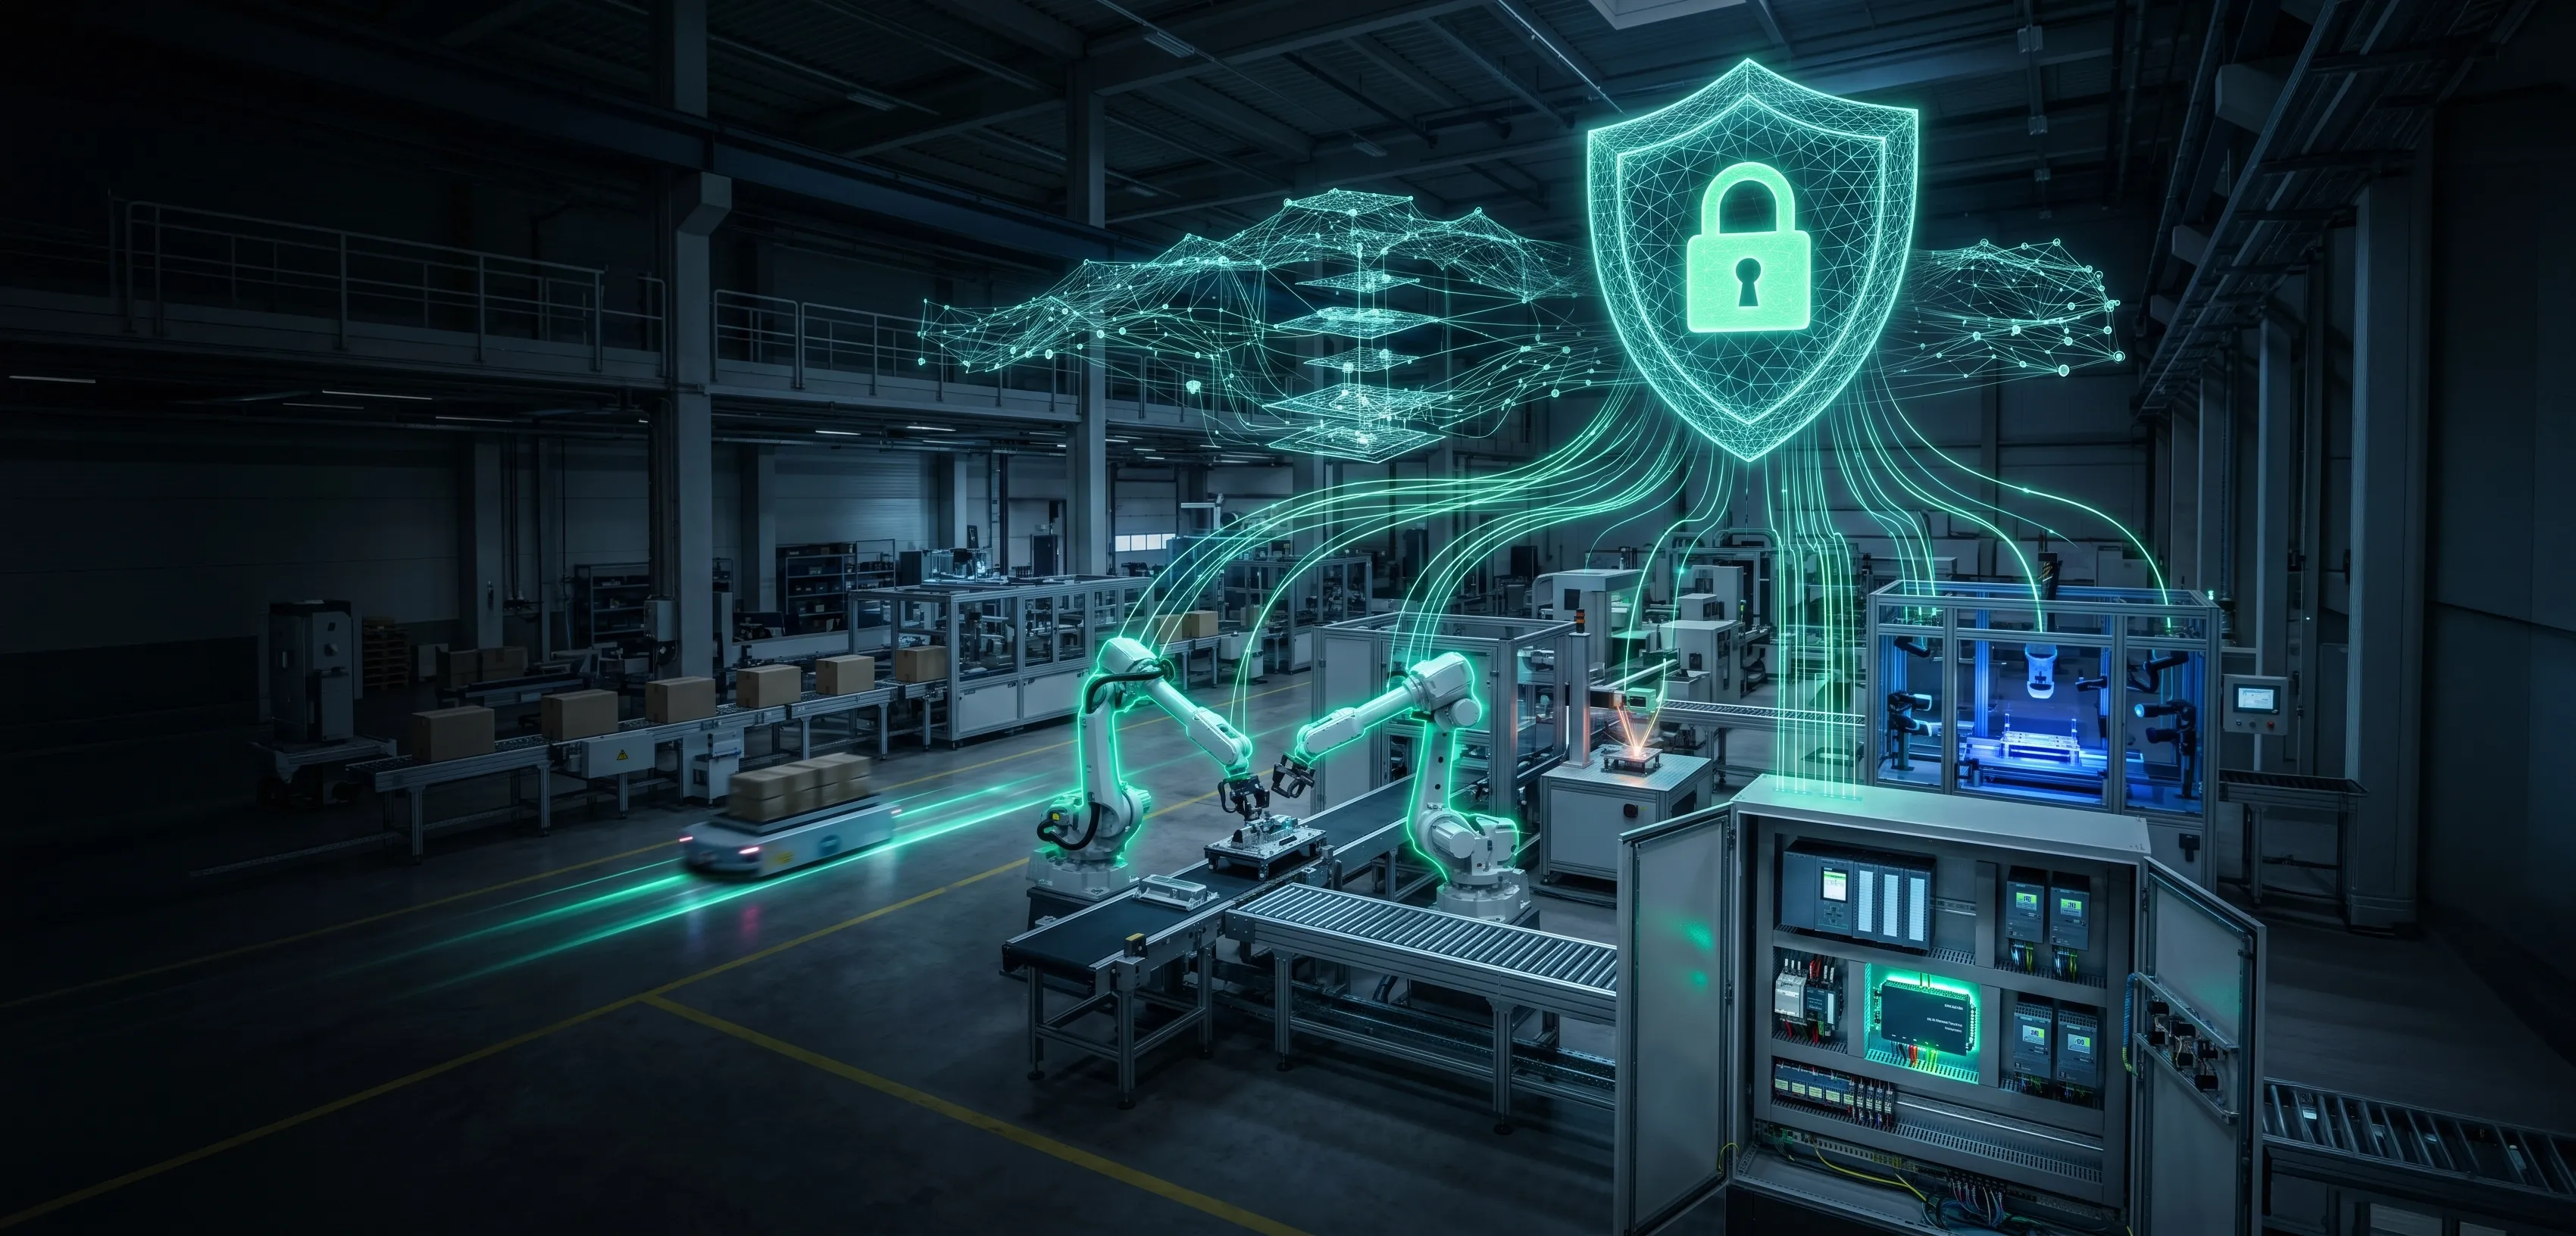
Innerhalb einer Maschine oder Anlage identifiziert SANCTUARY Insight OT-Geräte und deren Software-Stacks mittels passiver Netzwerkbeobachtung und selektiver, protokollbasierter Abfragen. Dazu kombiniert der Insight Sensor standardisierte IT und OT Protokolle wie PROFINET mit hersteller-proprietären Protokollen wie etwa das von Siemens eingesetzte S7-Protokoll. Dadurch werden Geräte und Netzwerk geschont und gleichzeitig eine hohe Datenqualität gewährleistet.

Der einzigartige Umfang an herstellerproprietären Protokollen erlaubt es SANCTUARY Insight, nicht nur SPSen, HMIs, und Industrie-PCs zu erfassen, sondern auch Kameras, andere Sensoren, und sogar Echtzeit-Feldbusgeräte, die über bspw. EtherCat, IO Link, oder SERCOS III angebunden sind. All diese Geräte werden zusammen mit Hersteller, Modell, Produktnummer, Seriennummer, Firmware- und Betriebssystemversionen erfasst und basierend darauf mit Schwachstelleninformationen abgeglichen.
Das System erstellt anschließend eine systemweite BOM, die eine Hardware-BOM und eine Software-BOM integriert und Softwarekomponenten mit den ausführenden Geräten verknüpft, um eine eindeutige Rückverfolgbarkeit sicherzustellen.
Ob bei der Endabnahme, oder kontinuierlich beim Kunden, SANCTUARY Insight erfasst zuverlässig Ihre Maschinenkomponenten!
Das Fundament für Compliance – In Minuten
Ein Scan Ihrer Maschine dauert in der Regel weniger als 20 Minuten, liefert aber alle Daten, die Sie zur Erfüllung Ihrer Dokumentationspflichten für Ihre Maschine benötigen! Diese Daten umfassen eine vollständige System-BOM mit
- IP und MAC
- Modellname
- Seriennummer
- Produktcode
- Gerätetyp
- Hersteller
- Firmware-Version
- Betriebssystem
- Installierte Software
- Erweiterungskarten / IO-Module
- Netzwerkinterfaces
- Verbundene Ports (Topologie)
Unsere Insight-Sensoren ermöglichen eine vollständige und detaillierte OT-Asset-Sichtbarkeit. SANCTUARY Insight unterstützt alle standardisierten OT-Protokolle wie Modbus/TCP, OPC UA, PROFINET, eine Vielzahl herstellerspezifischer Discovery-Protokolle von bspw. Siemens, Beckhoff, Phoenix Contact, Schneider Electric sowie Peripheriegeräte wie Kameras, Barcode-Reader, Drucker, Echtzeit-Feldbus-Teilnehmer und vieles mehr. Darüber hinaus belastet SANCTUARY Insight weder das Netzwerk noch die Geräte, indem 1) die Protokolle, die pro Gerät versucht werden, auf Grundlage vorheriger Geräteinformationen reduziert und 2) die bereits von der Hersteller-Software genutzten Protokolle verwendet werden.

Und für Ihre Windows- oder Linux-basierten eingebetteten PCs bieten wir unseren Insight Agent an, der automatisch eine Software-BOM (SBOM) für Sie sammelt – oder Sie laden bestehende SBOMs direkt hoch, um sie in Ihre System-BOM zu integrieren.
Erfahren Sie mehr über die Technologie hinter SANCTUARY Insight.
Integriertes Maschinen- und Kundenmanagement
Die Verantwortung endet selten mit der Auslieferung einer Maschine oder Anlage. SANCTUARY Insight schließt die entscheidende Lücke zwischen tiefgreifendem technischem Asset-Management und Kundenverwaltung. Anstatt Ihre Maschinenflotte in isolierten Daten-Silos zu verwalten, verknüpft es die Sicherheitsintegrität direkt mit dem Geschäftskontext.
- Zentralisiertes Flottenmanagement: Erhalten Sie einen vollständigen Überblick über den Status aller gescannten Maschinen und Anlagen über deren gesamten Lifecycle in einer einzigen, klar strukturierten Konsole.
- Multi-Tenant-Kundenzuordnung: Weisen Sie einzelne Maschinen oder komplette Anlagenkomplexe mit einem Klick bestimmten Kunden, Projekten oder Werksbereichen zu. Dies gewährleistet eine präzise Überwachung, selbst bei hunderten aktiven Feldeinrichtungen.
- Präzises Risiko-Kunden-Mapping: Wenn eine neue Schwachstelle (CVE) bekannt gegeben wird, zählt jede Sekunde. Identifizieren Sie das betroffene Gerät, beispielsweise eine bestimmte SPS oder I/O-Einheit, tief innerhalb einer Maschine, und sehen Sie sofort genau, welche Kunden betroffen sind. Bieten Sie proaktive Sicherheitsunterstützung und Patch-Szenarien an, bevor Ihr Kunde überhaupt von dem Risiko erfährt.
Automatisieren Sie die Erfassung Ihrer System-BOM!
SANCTUARY Insight reduziert die Kosten und den Aufwand für Compliance erheblich! Eine typische Maschine kann von einem Techniker in weniger als 20 Minuten gescannt werden.
| Funktion | Manuell / Konstruktionsdokumente (Status quo) | SANCTUARY Insight |
|---|---|---|
| Geschwindigkeit & Skalierbarkeit | Manuelle Inspektion und Schwachstellenmanagement werden für die kommenden Anforderungen nicht skalierbar sein. | ✔ Ein vollständiger Maschinen-Scan dauert in der Regel weniger als 20 Minuten. |
| Datenqualität | Die Bestandsaufnahme weicht bei Individualisierung oder Rekonfiguration schnell von der ursprünglichen Konstruktionsdokumentation ab. | ✔ Echtzeit-Erkennung von Hardware, exakten Firmware-Versionen und Serieninformationen über protokollbasierte Abfragen. |
| CRA-Compliance | Blinde Flecken behindern Dokumentationspflichten und die Steuerung des Schwachstellen-Lifecycle. | ✔ Automatische Generierung der vom EU Cyber Resilience Act geforderten System-BOM. |
| Geräterückverfolgbarkeit | Heterogene Geräte (SPS, HMI, Gateways) verschiedener Hersteller führen zu fragmentierter Dokumentation. | ✔ Integrierte Hardware- und Software-BOMs verknüpfen Komponenten mit den ausführenden Geräten für eine eindeutige Rückverfolgbarkeit. |
FAQ
Insight an Ihrer Maschine testen
Kontaktieren Sie uns für einen Test-Scan!