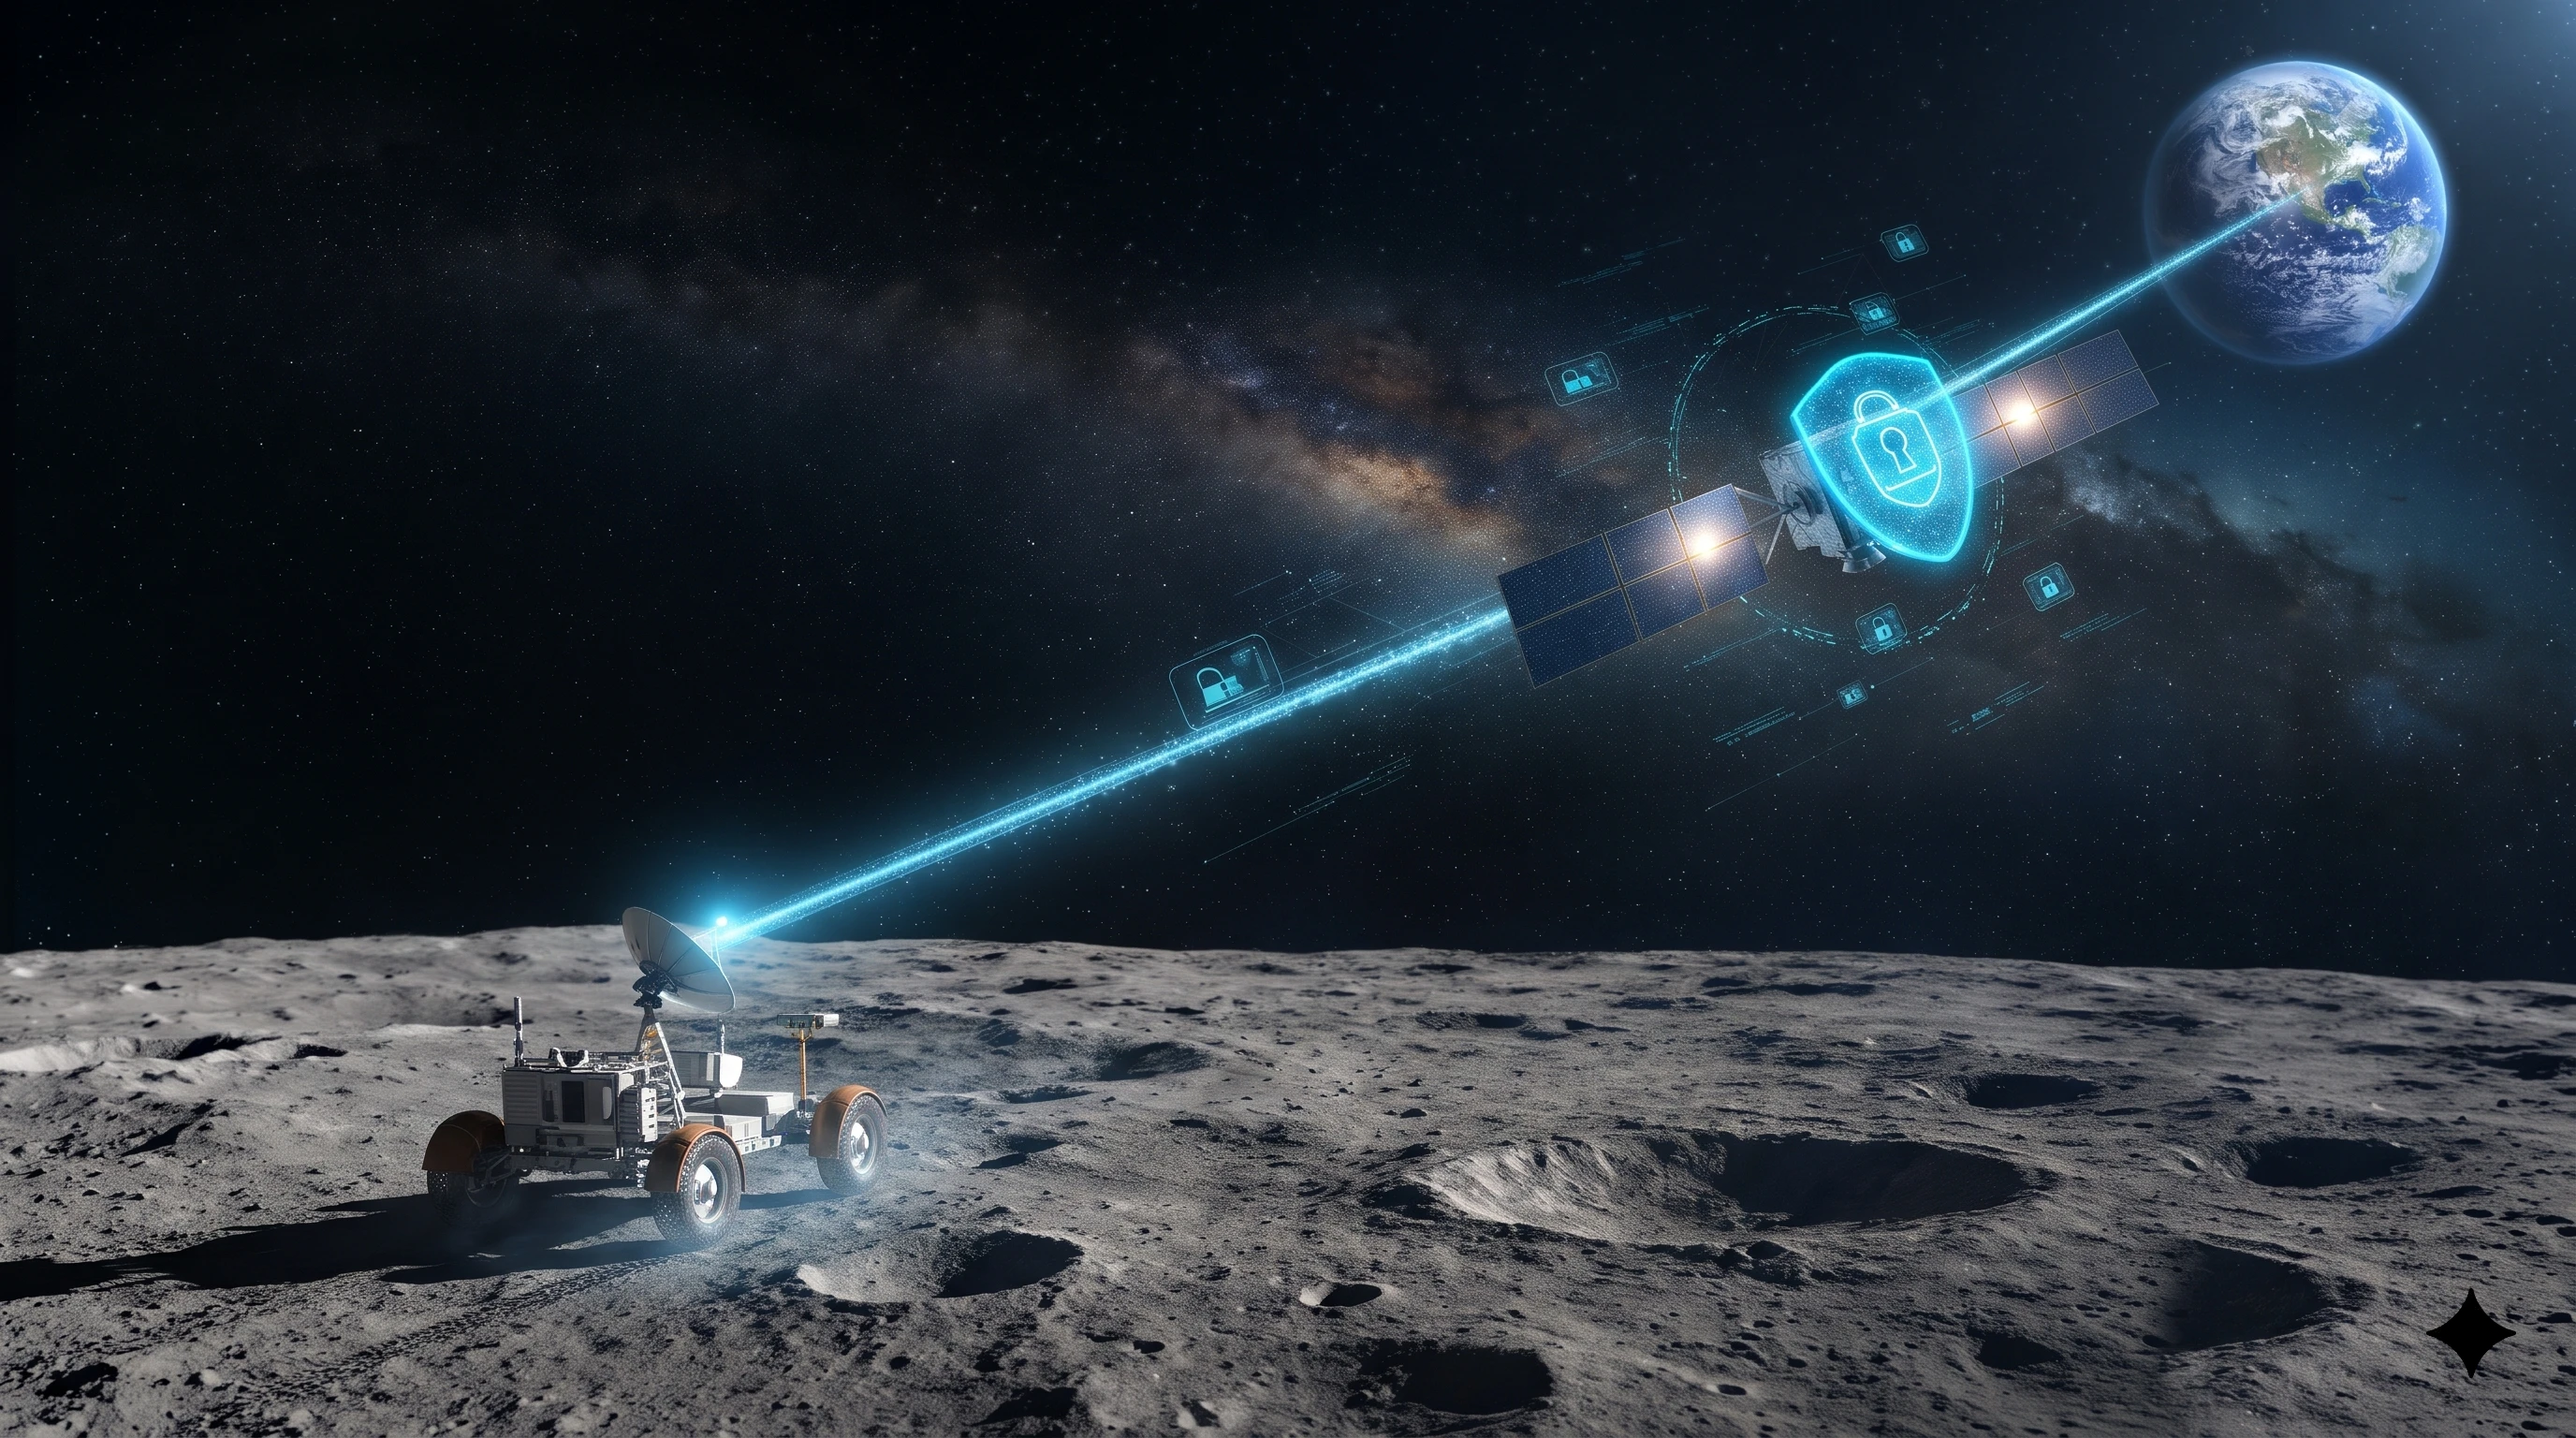
Da Europa sich auf eine anhaltende robotergestützte Erkundung des Mondes und darüber hinaus vorbereitet, verschiebt sich die Kommunikationsinfrastruktur zukünftiger Missionen in Richtung verzögerungstolerante Netzwerke (DTN). DTN und sein zentrales Bundle Protocol (BP) sind dafür konzipiert, einen zuverlässigen Datenaustausch über Netzwerke mit hohen Ausbreitungsverzögerungen und unregelmäßiger Konnektivität zu unterstützen, wie sie in Mond- und Tiefraumoperationen vorkommen werden. Um solche Netzwerke für mehrere Betreiber nutzbar zu machen, muss die Sicherheit der ausgetauschten Daten auf standardisierter Basis gewährleistet sein. Das zentrale Element dieses Standardisierungsvorhabens ist Bundle Protocol Security (BPSec), das es ermöglicht, Bundles auf Blockebene zu schützen: Ein Block Confidentiality Block verschlüsselt die Bundledaten, während ein Block Integrity Block diese authentifiziert, so dass Nutzlasten auch dann vertraulich und verifizierbar bleiben, wenn sie durch Relais geschickt werden, die von anderen Parteien betrieben werden.
Das Vorhaben zielt auf eine umfassende, interoperable und standardkonforme Implementierung von BPSec auf Basis der aktuellen Bundle Protocol Version 7. Das resultierende Modul soll die Erzeugung, Verifizierung, Weiterleitung und den Empfang von Bundles, eine konfigurierbare Sicherheitsrichtlinien-Engine sowie die Konvergenzschicht-Schnittstellen abdecken, die erforderlich sind, um Bundles über verschiedene physische Verbindungen zu transportieren.

Eine große technische Herausforderung des Projekts ist das Schlüsselmanagement. Der BPSec-Standard definiert, wie Sicherheitsblöcke strukturiert sind und wie Sicherheitskontexte kryptografische Parameter auswählen, definiert aber nicht, wie Schlüssel zwischen zwei Knoten eingerichtet, identifiziert oder widerrufen werden. Ohne ein solides Schlüsselmanagement-Konzept würde selbst ein kryptografisch starkes Modul das Netzwerk als Ganzes verwundbar lassen. Das Konsortium wird daher ein ganzheitliches Schlüsselmanagement-Konzept entwickeln, das alle drei Ebenen abdeckt, die ein Schlüssel in einer Mission berührt: die operative Ebene am Boden, von der Schlüsselerzeugung über das Lebenszyklusmanagement bis zum Hochladen auf das Raumfahrzeug; die Netzebene, auf der Schlüssel sicher zwischen Knoten bereitgestellt und ausgetauscht werden müssen; und die lokale Ebene auf dem Gerät, wo sichere Speicherung und Wiederherstellung von korruptem Schlüsselmaterial die Zuverlässigkeit des Raumfahrzeugs unmittelbar beeinträchtigen. Verschiedene Kandidatenstrategien werden spezifiziert. Die am besten geeigneten Strategien werden in einer dedizierten Schlüsselmanagement-Komponente des Moduls implementiert und in einem Entwurf eines CCSDS Orange Book zum BPSec-Schlüsselmanagement dokumentiert, wodurch die Ergebnisse der breiten Weltraumstandardisierungsgemeinschaft zur Verfügung gestellt werden.
Um das Modul unter realistischen Bedingungen zu validieren, wird das Konsortium einen bestehenden Netzwerksimulator zu einer dedizierten Testbank ausbauen. Der Simulator wird simulierte Knoten hosten, die die BPSec-Implementierung ausführen, Sichtfeld-Kommunikationsfenster aus Orbit-Simulationen berechnen und konfigurierbare Verbindungsbedingungen wie Latenz, Bandbreitenlimits, Paketverlust und Verbindungsunterbrechungen ermöglichen, sowie die Hardware-in-the-Loop-Integration physischer Knoten. Diese Umgebung wird verwendet, um die sichere Ende-zu-Ende-Datentransmission des Moduls in repräsentativen Missionsszenarien zu evaluieren, wobei die ArgoNET-Mondnetz-Mission und das ESA-Moonlight-Programm als führender Anwendungsfall dienen.
SANCTUARY Systems GmbH ist der Hauptauftragnehmer und arbeitet an diesem Vorhaben zusammen mit DSI Aerospace und Airbus Defence and Space. Das Vorhaben begann im Januar 2026 und soll voraussichtlich im Februar 2029 enden.
von Emmanuel Stapf