Als Reaktion auf die wachsende Zahl kollaborativer Weltraummissionen, bei denen mehrere Behörden, Unternehmen und Forschungseinrichtungen gemeinsam Raumfahrzeuge und Bodeninfrastruktur betreiben, adressiert diese Aktivität die Herausforderung eines sicheren, organisationenübergreifenden Zugriffs auf verteilte Missionsbetrieb-Dienste. Da Weltraummissionen Nutzlasten unabhängiger Stakeholder tragen und Bodensegmente zu cloud-nativen, multi-Site-Architekturen migrieren, ist das traditionelle Sicherheitsmodell — in dem sich alle Komponenten innerhalb eines einzigen vertrauenswürdigen Perimeters befinden — nicht mehr ausreichend. In einem föderierten System wird die Gesamt-Sicherheitslage durch die schwächste teilnehmende Richtlinie bestimmt. Die Aktivität definiert daher Sicherheitsarchitekturen für verteilte Missionsbodensegmente auf der Grundlage föderierter Identitäts- und Zugangsverwaltung und validiert diese in einem dedizierten Teststand.
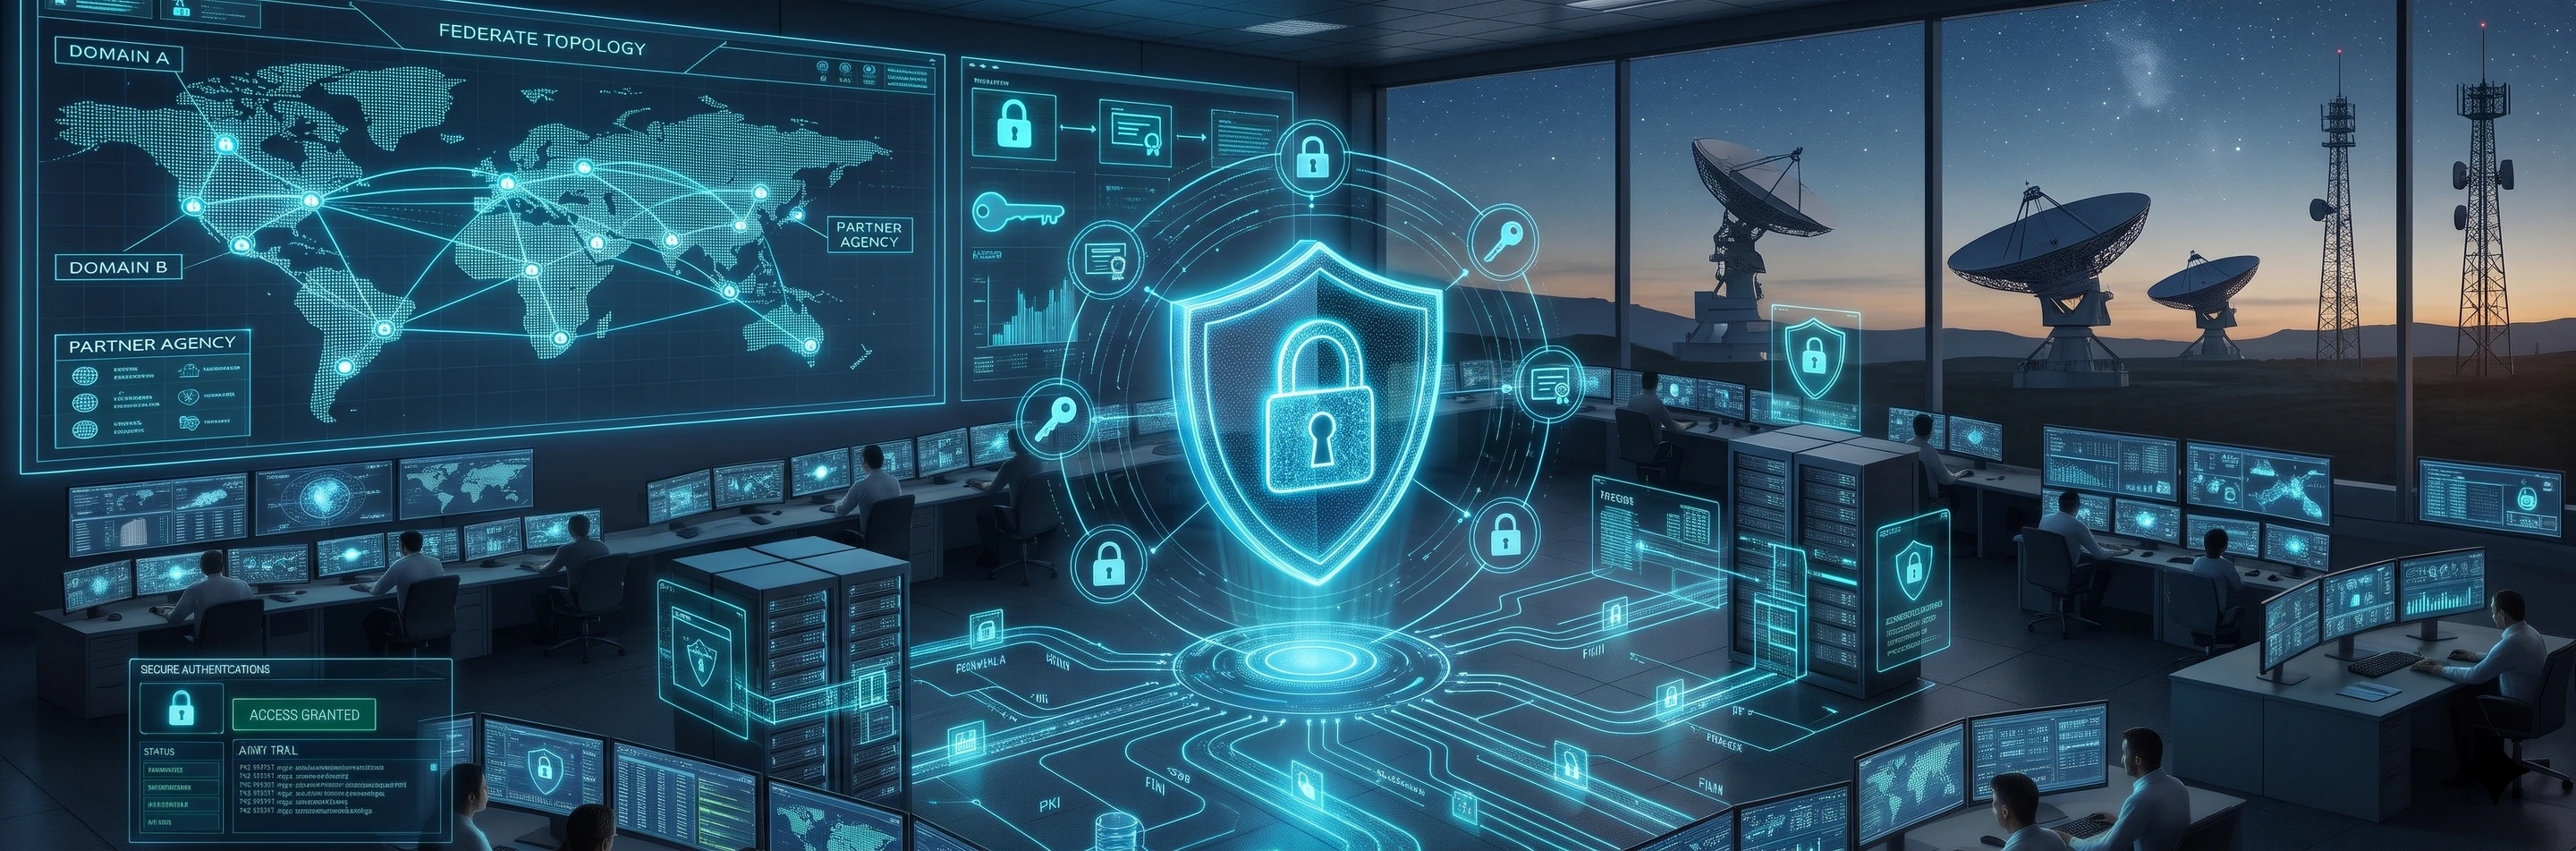
Im Kern der Lösung steht eine föderierte Public Key Infrastructure (PKI), in der die PKIs der teilnehmenden Organisationen über eine Brücken-Zertifizierungsbehörde gemäß dem Konzept der CCSDS-Intergovernmental Certification Authority (IGCA) miteinander verbunden sind. Dieses Vertrauensfundament ermöglicht es Systemen verschiedener Organisationen, sich gegenseitig zu authentisieren und die Authentizität und Integrität ausgetauschter Daten zu verifizieren. Darüber hinaus definiert die Aktivität Föderiertes Identitätsmanagement (FIM) und Föderiertes Zugangsmanagement (FAM): Benutzer und Dienste authentisieren sich organisationsübergreifend mit den Zugangsdaten ihrer Heimorganisation, während die Richtlinien, die Zugangsentcheidungen regeln, über Policy-as-Code in der gesamten Föderation koordiniert werden, wobei jeder Bereich die Kontrolle über seine eigenen Identitäten, Rollen und Berechtigungen behält.

Die Kandidatenarchitektur ist um einen Identity Broker organisiert, der die Identitätsanbieter der einzelnen Organisationen föderiert und Identitäts- und Zugangsentscheidungen an die Missionsanwendungen bereitstellt, die eine Zugriffskontrollkomponente integrieren und über ein Service Mesh mit gegenseitigem TLS kommunizieren. Die Architektur folgt Zero-Trust-Prinzipien, baut auf dem ESA-Projekt ZTAMGS auf und ist bewusst an offenen Standards und Open-Source-Komponenten ausgerichtet, um erweiterbar zu bleiben und Vendor Lock-in zu vermeiden. Eine besondere Design-Herausforderung besteht in der Vereinbarkeit zweier Schutzziele, die in föderierten Umgebungen in Spannung zueinander stehen: Non-Repudiation, die manipulationssichere Audit-Logs erfordert, die jede Handlung einem verantwortlichen Benutzer zuordnen, und Benutzerprivatsphäre, die Undetektierbarkeit und Unverknüpfbarkeit von Handlungen verlangt. Das vorgeschlagene Design erfüllt beide, indem der Zugriff auf Audit-Informationen ausschließlich autorisierten Prüfern vorbehalten bleibt.
Zur Validierung der Konzepte wird das Konsortium einen Sicherheitsteststand implementieren, der ein verteiltes Missionsbodensegment über mehrere organisationsbezogene Domänen hinweg instanziiert, bestehend aus Missionsleitung, Missionsplanung und Simulationssystemen, die durch die föderierten Sicherheitskomponenten miteinander verbunden sind. Er wird mit repräsentativen Anwendungsfällen erprobt, beispielsweise einem Mondlander und Rover, die von zwei verschiedenen Entitäten betrieben werden, wobei die Fernbefehle des Rovers über die Bodeninfrastruktur der anderen Entität laufen und end-to-end in verschlüsselter Form geschützt werden müssen. Die Ergebnisse werden die erforderlichen Anpassungen bestehender Standards beleuchten, einschließlich möglicher Beiträge zur CCSDS-Standardisierung.
Telespazio Germany GmbH, als Hauptauftragnehmer, arbeitet in dieser Aktivität mit SANCTUARY zusammen, die im Dezember 2025 begann und voraussichtlich im Januar 2027 endet.
von Ferdinand Brasser